
En octobre 2026, une cyberattaque d’ampleur a ciblé les infrastructures des chaînes de supermarchés françaises. Parmi les enseignes impactées figurent Super U, Intermarché et Leclerc. Les conséquences ont été immédiates pour la conservation des produits frais et la gestion logistique dans ces magasins. Cet événement met en lumière des vulnérabilités dans la gestion numérique des équipements essentiels, tout en révélant les défis auxquels sont confrontés commerçants et fournisseurs face à la montée des menaces informatiques.
Que s’est-il passé lors de cette cyberattaque sur les grandes enseignes ?
Début octobre, les systèmes informatiques dédiés au contrôle des installations frigorifiques ont été pris pour cible par une offensive coordonnée. Cette attaque a touché simultanément plusieurs centaines de points de vente des groupes Super U, Intermarché et Leclerc à travers le pays.
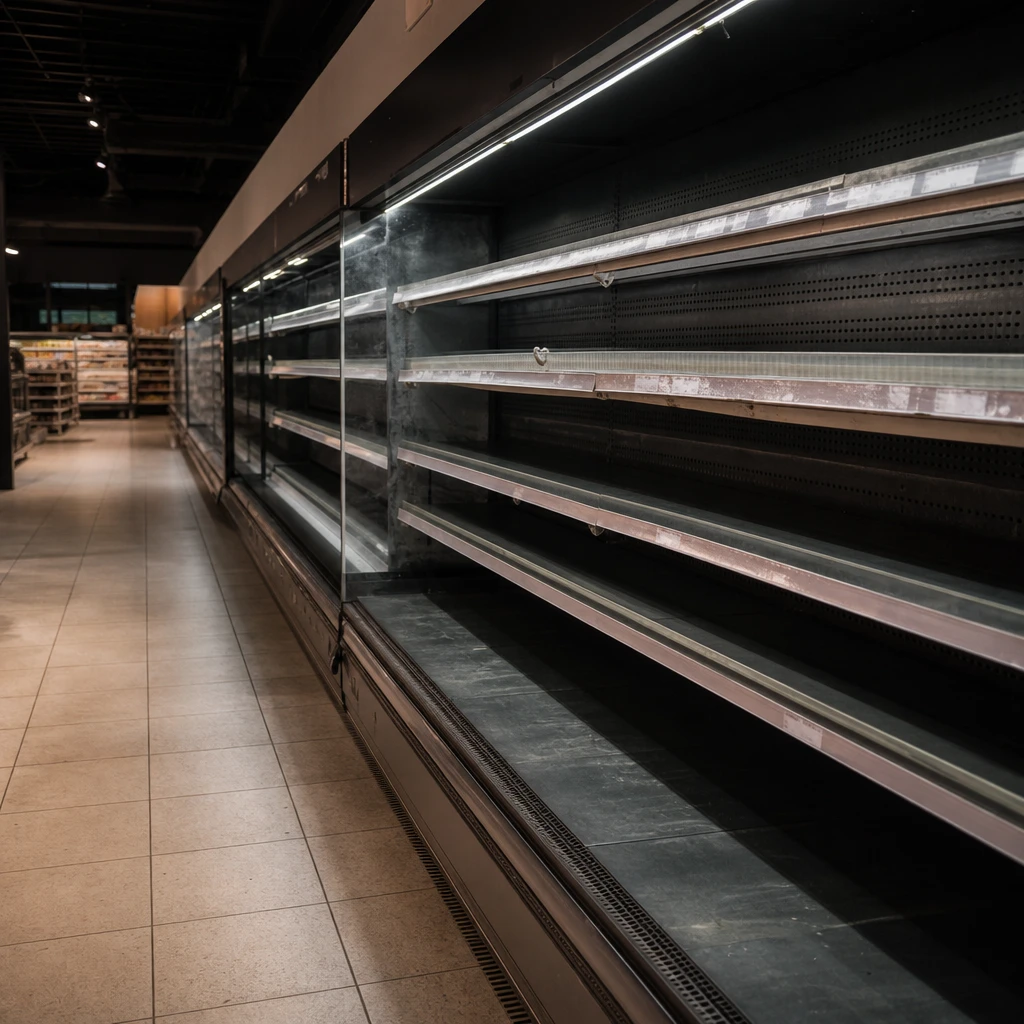
Les assaillants se sont concentrés sur le pilotage à distance des centrales de froid. Concrètement, cela a engendré des hausses brutales de température, atteignant parfois jusqu’à 50 degrés pour certains appareils, provoquant ainsi la perte de nombreux produits sensibles tels que la viande, les laitages ou les surgelés.
Quels impacts économiques et logistiques pour les enseignes concernées ?
La destruction de marchandises a généré des coûts immédiats pour les magasins victimes de la cyberattaque. Au-delà de la perte sèche liée aux produits invendables, il a fallu rétablir sans délai la chaîne du froid afin d’éviter tout risque sanitaire ou pénurie ponctuelle dans certains rayons.
Cette situation a ravivé les interrogations autour de la sécurité informatique et de la nécessité de renforcer les investissements numériques. Plusieurs responsables estiment désormais indispensable de mettre en place des procédures renforcées pour sauvegarder les systèmes et assurer leur supervision continue, afin de prévenir de nouvelles attaques.
| Conséquences directes | Réponses envisagées |
|---|---|
| Pertes alimentaires élevées | Renforcement des protections réseaux |
| Arrêts partiels de certains rayons | Déploiement de dispositifs de supervision |
| Détérioration de l’image auprès des clients | Sensibilisation accrue des équipes |
Quelles enseignes ont été les plus affectées par la cyberattaque ?
L’attaque a principalement visé Super U, Intermarché et Leclerc, impliquant plusieurs centaines de magasins partout en France. Ces enseignes ont subi des dysfonctionnements importants de leurs installations de froid, conduisant parfois à la destruction de stocks entiers.
- Super U : réseau Coopérative U intégré
- Intermarché : groupe Les Mousquetaires
- Leclerc : indépendants affiliés à la centrale E.Leclerc
Quels types de produits ont été les plus touchés ?
Les produits nécessitant une conservation sous température contrôlée ont été les premiers impactés. Viandes, poissons, produits laitiers, surgelés ou charcuterie figurent dans la liste des catégories ayant subi le plus de pertes à cause de la hausse soudaine des températures.
- Viandes et volailles
- Produits laitiers et fromages
- Surgelés tous types
- Charcuterie et poissons frais
Comment les magasins ont-ils sécurisé leurs installations après l’attaque ?
Des mesures immédiates de déconnexion des systèmes de commande à distance ont été engagées pour stopper la propagation. Une surveillance accrue et des inspections physiques, associées à la coordination avec des spécialistes du froid industriel, ont permis de reprendre progressivement le contrôle. Par ailleurs, une réflexion globale sur la cybersécurité des réseaux internes s’est intensifiée.
- Isolation temporaire des réseaux concernés
- Audit des accès extérieurs non sécurisés
- Formation dédiée au personnel opérationnel
Quels enseignements tirent les distributeurs de cette attaque ?
Les groupes concernés insistent désormais sur la nécessité d’investir davantage dans la protection informatique de leurs infrastructures critiques. Cette attaque met en lumière la dépendance croissante du secteur alimentaire au bon fonctionnement de ses dispositifs connectés et renforce la collaboration entre directions informatiques, exploitants de magasins et prestataires spécialisés.
| Axes prioritaires | Actions prévues |
|---|---|
| Mise à jour des systèmes | Revues régulières des failles |
| Surveillance continue | Outils de détection automatisée |
| Formation des personnels | Sessions spécifiques sur la cybersécurité |



Comment les équipes techniques ont-elles réagi face à l’urgence ?
Dès la détection de l’incident, un plan d’action a été lancé dans chaque magasin concerné. Dominique Schelcher, président de Coopérative U, a souligné la mobilisation totale des équipes et des frigoristes spécialisés pour restaurer rapidement les équipements.
Dans bien des cas, des interventions manuelles rapides ont permis de limiter les dégâts causés par la cyberattaque. Néanmoins, la remontée soudaine des températures n’a pas toujours laissé suffisamment de temps pour préserver tous les stocks de produits frais.