
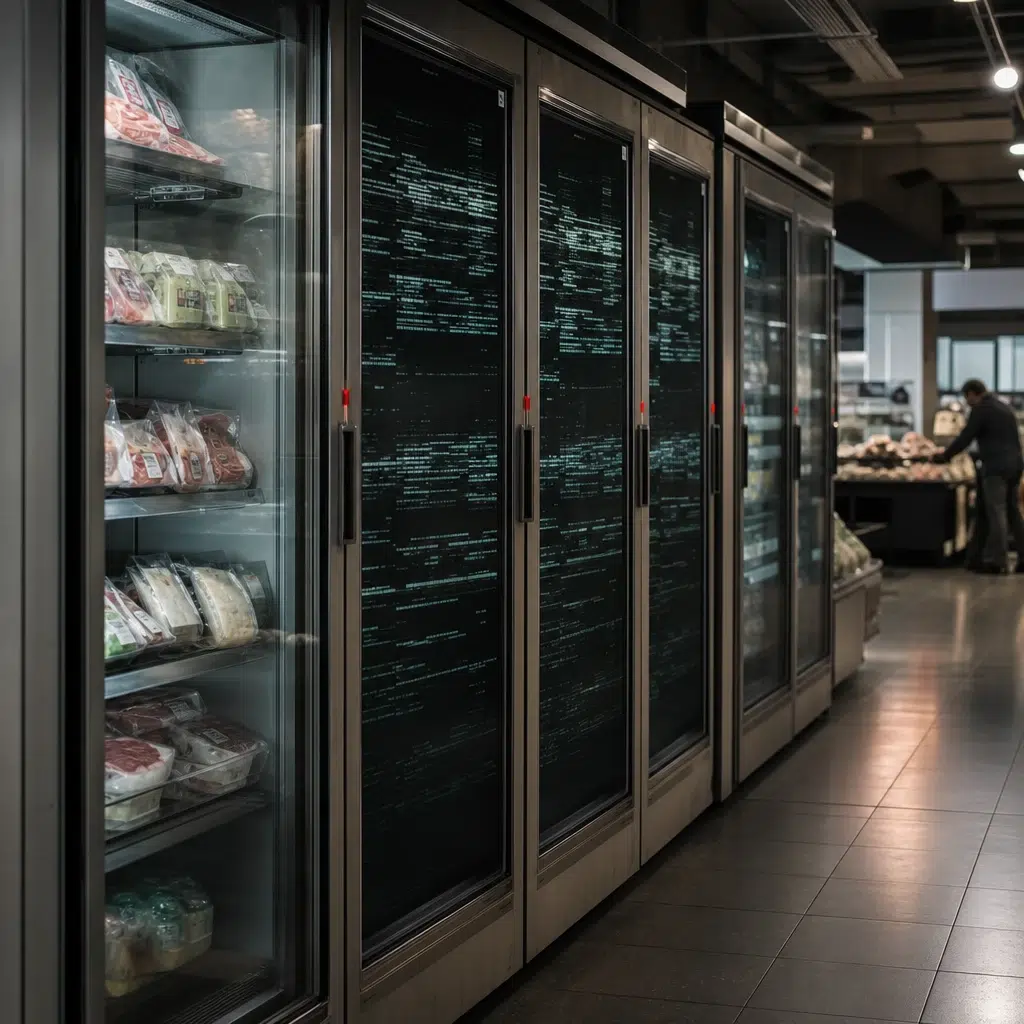
Une vague de cyberattaques d’une ampleur inédite a frappé en octobre 2026 les systèmes frigorifiques de nombreuses enseignes françaises. Les régulateurs de température connectés fournis par le fabricant danois Danfoss ont été pris pour cible, mettant hors service les équipements essentiels à la conservation des produits frais et surgelés dans les rayons. Plusieurs centaines de magasins Intermarché, Super U, Leclerc ou encore Monoprix ont été touchés, provoquant des perturbations majeures dans la gestion de la chaîne du froid et l’organisation logistique des distributeurs. Cet incident met en lumière les nouveaux enjeux liés à la sécurité informatique dans l’agroalimentaire.
Les faits : attaque inédite sur les régulateurs de froid Danfoss
Dans la nuit du 11 au 12 octobre 2026, une intrusion informatique paralyse simultanément plusieurs réseaux de grandes surfaces françaises. Les assaillants prennent le contrôle à distance des régulateurs connectés Danfoss installés dans les chambres froides et meubles réfrigérés. Les manipulations malveillantes consistent à modifier les consignes de température, jusqu’à interrompre totalement la production de froid ou, au contraire, forcer les installations à surchauffer.
Des centaines de points de vente voient leur stock de marchandises fraîches compromis dès les premières heures. Les produits grand froid et surgelés dépassent subitement les seuils de sécurité. Dans de nombreux magasins, notamment chez Intermarché, Netto et Super U, l’ensemble du rayon frais doit être détruit. La gravité de cette cyberattaque est qualifiée d’”inédite” par certains dirigeants du secteur.
Alerte alimentaire chez Leclerc, Intermarché et Super U : une cyberattaque fait grimper les températures jusqu’à 50 °C
Le mode opératoire des hackers
L’attaque vise spécifiquement les logiciels embarqués sur les automates Danfoss. Ces systèmes assurent en temps réel le pilotage et la surveillance de la chaîne du froid, grâce à leurs connexions distantes pour la supervision technique. Les pirates exploitent cette ouverture afin de pénétrer dans le système central, probablement après avoir détecté une faille de sécurité informatique non corrigée.
Au lieu d’exiger une rançon, les auteurs privilégient un sabotage pur : ils changent brutalement les réglages de température sur de nombreux magasins à la fois. Ce scénario complique toute réaction d’urgence des équipes techniques, débordées par le volume et la simultanéité des alertes générées pendant la nuit.
Des cibles multiples et coordonnées
L’intervention a affecté différentes chaînes de distribution, preuve d’un ciblage organisé et non opportuniste. Selon les acteurs du secteur, environ trois cents magasins Intermarché et Netto ainsi qu’une centaine de magasins U font partie des plus durement touchés. D’autres enseignes comme Market et Monoprix rapportent aussi des interruptions, révélant une large cartographie de l’attaque sur le territoire.
Aucune demande de rançon n’a été formulée dans les jours qui ont suivi, laissant penser que la motivation principale était de nuire à la logistique alimentaire nationale. Cette hypothèse se confirme par la synchronisation stricte des actions menées dans la nuit du 11 au 12 octobre.
Conséquences immédiates sur la chaîne alimentaire
La rupture imprévue de la chaîne du froid oblige les enseignes concernées à détruire de grandes quantités de produits, parfois l’intégralité des gammes surgelées. Des rayons entiers restent vides, car les protocoles de sécurité imposent l’élimination de tout lot ayant subi une élévation anormale de température.
Ce grave incident rappelle la dépendance croissante à la technologie numérique dans la gestion du stockage alimentaire et souligne la nécessité de disposer de dispositifs de secours autonomes ou manuels en cas de panne informatique majeure.
Répercussions économiques et organisationnelles
Les pertes subies par les distributeurs sont considérables, tant sur le plan financier que logistique. La destruction des marchandises exige une gestion exceptionnelle des déchets alimentaires, tandis que la remise en état des installations peut s’étendre sur plusieurs jours. À cela s’ajoutent le coût de reconstitution des stocks, la mobilisation des équipes pour nettoyer et sécuriser les espaces, et l’impact indirect sur la satisfaction client.
Certains supermarchés affectés par une panne prolongée ont été contraints de fermer temporairement ou de restreindre l’accès à leurs rayons. En pleine saison automnale, période de forte demande pour les produits frais et surgelés, cela aggrave encore le préjudice économique.
- Destruction massive de denrées périssables
- Pertes financières immédiates sur le chiffre d’affaires
- Mobilisation d’équipes de maintenance spécialisées
- Nécessité de renforcer les procédures de cybersécurité
Quelle réponse face à la menace croissante sur la chaîne du froid ?
Face à la multiplication des attaques sur les systèmes industriels connectés, la vigilance sur les infrastructures critiques devient prioritaire pour tout le secteur. De nouveaux audits de sécurité informatique sont programmés afin de mieux repérer les failles potentielles dans l’architecture logicielle des équipements tels que ceux de Danfoss.
Par ailleurs, des discussions entre fournisseurs, distributeurs et autorités visent à standardiser des solutions de secours – modes dégradés, blocages physiques – capables de limiter l’impact opérationnel d’une cyberattaque. Les chaînes de supermarchés envisagent aussi de diversifier leurs prestataires de services frigorifiques et de renforcer la redondance de leurs logiciels de contrôle pour protéger durablement la gestion de la chaîne du froid.
| Enseigne touchée | Nombre estimé de magasins impactés | Type de produits concernés |
|---|---|---|
| Intermarché / Netto | 300 | Frais, surgelés |
| Super U | moins de 100 | Frais, surgelés |
| Market / Monoprix | plusieurs dizaines | Produits réfrigérés |
Cette affaire place désormais la cybersécurité industrielle au centre des débats dans la grande distribution. Un effort collectif reste à fournir pour prémunir durablement les processus vitaux, comme la gestion de la chaîne du froid, contre de futures intrusions numériques.
Questions clés autour de la cyberattaque sur Danfoss et les systèmes frigorifiques
Comment la cyberattaque a-t-elle pu impacter autant de supermarchés simultanément ?
- Prise de contrôle centralisée à distance
- Systèmes interconnectés sans cloisonnement fort
- Mise en œuvre coordonnée et simultanée
| Enseigne | Nombre approximatif de sites touchés |
|---|---|
| Intermarché/Netto | Environ 300 |
| Super U | Moins de 100 |
Quelles conséquences concrètes pour les supermarchés victimes ?
- Destruction de stocks sensibles
- Coût élevé pour la remise en état
- Difficultés logistiques pour la réouverture
Quelles mesures de sécurité pourraient limiter ce type de cyberattaque ?
- Audits réguliers des logiciels industriels
- Mécanismes d’alerte et d’intervention rapides
- Déploiement de solutions « fail-safe » ou modes dégradés
Quels enseignements tirer de cette attaque pour le secteur de la grande distribution ?
- Investissement dans la cyberprotection des infrastructures critiques
- Tests d’exercice de crise adaptés aux menaces émergentes
- Sensibilisation accrue de tous les échelons impliqués
Sources
- https://www.cyberattaque.org/danfoss-au-coeur-de-la-cyberattaque-qui-fait-chauffer-les-frigos-dintermarche-super-u-et-leclerc/
- https://www.bfmtv.com/economie/consommation/la-temperature-est-montee-jusqu-a-50-degres-une-cyberattaque-contre-les-systemes-frigorifiques-provoque-la-destruction-de-produits-frais-dans-des-centaines-d-intermarche-et-de-super-u_AN-202610120327.html
- https://www.jebosseengrandedistribution.fr/2026/10/12/intermarche-u-market-monoprix-leclerc-une-cyberattaque-coupe-le-froid-dans-les-supermarches/
- https://www.leparisien.fr/high-tech/une-cyberattaque-contre-les-systemes-frigorifiques-dintermarche-et-super-u-en-cours-12-10-2026-UQNLCRQQW5H4HF2MT3RBLDBQCE.php
- https://www.lopinion.fr/economie/une-extreme-gravite-ce-que-lon-sait-de-la-cyberattaque-qui-a-touche-les-systemes-frigorifiques-de-centaines-de-supermarches